
Monitora la sicurezza del tuo codice durante tutto il ciclo di sviluppo.
GuardianPipeline porta la SAST (analisi statica del codice) direttamente nella tua pipeline CI/CD: analizza ogni commit, classifica le vulnerabilità con AI, propone correzioni pronte da revisionare e apre la pull request per te.
Il problema
Le vulnerabilità vengono intercettate troppo tardi, creando problemi di rilascio e gestione del software.
Vulnerabilità trovate troppo tardi, spesso in test o pre-rilascio
Alert tecnici e rumorosi, difficili da prioritizzare
Fix manuali in urgenza vicino al rilascio
Poca visibilità manageriale su rischio e compliance
La soluzione
GuardianPipeline porta la sicurezza dentro il flusso di sviluppo, dove il problema può essere corretto prima.
Scansione automatica a ogni commit, su qualsiasi repository
Raggruppamento delle vulnerabilità con l’AI
Fix proposto dall’AI e pull request aperta in automatico: l’approvazione resta al team
Documenti esportabili a supporto della conformità ISO
Come funziona GuardianPipeline
GitHub, GitLab, Azure DevOps e altre piattaforme
→
Scansione automatica di codice, dipendenze e configurazioni
→
Vulnerabilità classificate per severità, confidenza e impatto
→
Suggerimenti con spiegazioni tecniche e pull request pronta
→
Dashboard centralizzata e report esportabili per audit
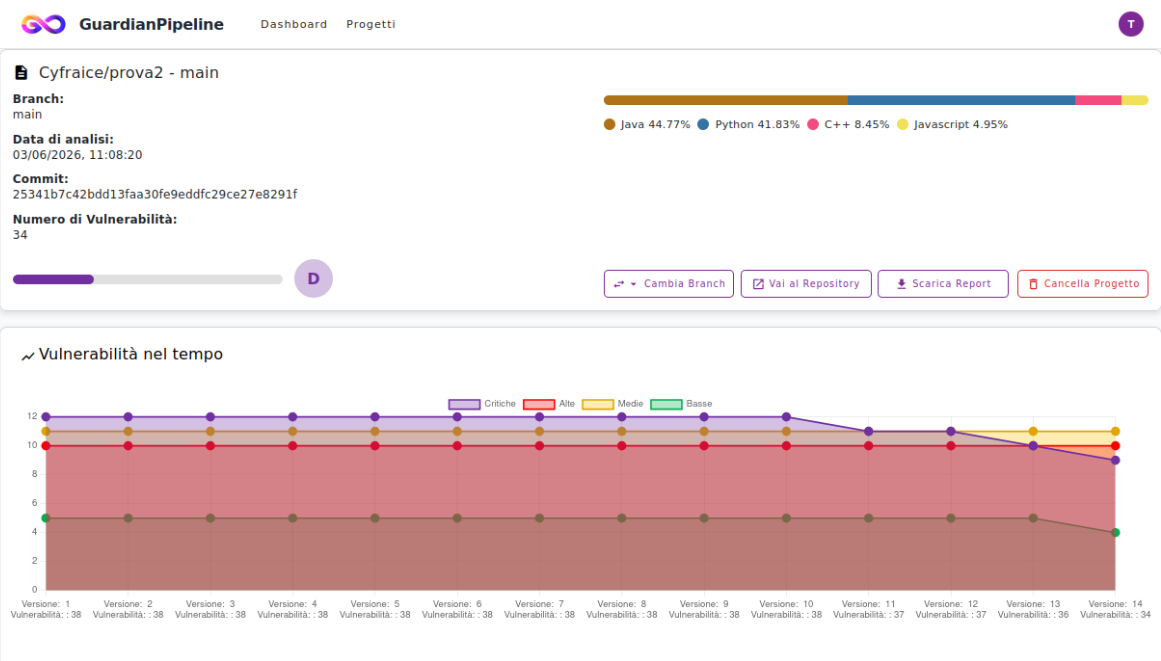
Dashboard unificate
Una vista chiara e aggiornata dello stato di sicurezza dei tuoi repository e delle tue pipeline.
Documento completo con tabelle di severità, grafici e dettaglio per file, pronto per audit interni o clienti.
Struttura del report e classificazione delle vulnerabilità pensate per supportare la conformità agli standard ISO.
Voto sintetico per progetto (da D ad A+), per confrontare a colpo d’occhio lo stato di più repository.
Integrazione con i tool esistenti
GuardianPipeline si affianca agli strumenti già in uso, raccogliendo i risultati in una vista unica e rendendoli più operativi.
SonarQube
SAST
OWASP ZAP
DAST
Trivy
SCA
GitHub
REPO
GitLab
REPO
Azure DevOps
CI/CD
Jenkins
CI/CD
Semgrep
SAST
GuardianPipeline non richiede di sostituire i tool esistenti. Aggiunge correlazione, classificazione AI e governance centralizzata.
Per chi è pensato
| Senza GuardianPipeline | Con GuardianPipeline | |
|---|---|---|
| Quando si trova il problema | In fase di test o dopo il rilascio | A ogni commit, in sviluppo |
| Identificazione vulnerabilità | Alert generici, da interpretare manualmente | Classificate dall'AI (SQL Injection, Broken Auth...) |
| Correzione | Il developer cerca e scrive il fix da solo | L’AI propone il fix con una spiegazione |
| Applicazione del fix | Manuale, richiede tempo del team | Pull request creata automaticamente |
| Visibilità sui progetti | Nessuna vista unificata tra repository | Ranking e indice di qualità per progetto |
| Storico nel tempo | Nessun confronto tra versioni | Trend vulnerabilità versione per versione |
| Audit e compliance | Documentazione da preparare manualmente | Report esportabile a supporto della conformità ISO |
No. GuardianPipeline integra e orchestra i tool già presenti, senza sostituirli. Li aggiunge alla pipeline, ne raccoglie i risultati nella dashboard e li correla con quelli degli altri moduli.
No. Le proposte di fix generate dall’AI vengono sempre presentate al developer con una spiegazione tecnica, ma non vengono mai applicate automaticamente. La decisione finale è sempre del team. Il modulo è progettato per supportare, non per sostituire il giudizio umano.
No. GuardianPipeline è distribuito on-premise o in cloud privato — l’architettura è basata su microservizi containerizzati che girano interamente nell’infrastruttura del cliente. Anche il modulo AI opera in locale, senza trasmettere codice verso servizi esterni.
Sì. GuardianPipeline supporta l’analisi offline tramite upload di archivi ZIP o tar.gz, utile in contesti di audit, valutazioni tecniche o ambienti isolati senza pipeline configurata.
Per una configurazione base con integrazione CI/CD su un progetto esistente, l’onboarding richiede tipicamente pochi giorni. Affianchiamo il team tecnico in tutta la fase di setup. Per ambienti più complessi o con requisiti enterprise, i tempi vengono definiti durante la call tecnica iniziale.
RICHIEDI UNA DEMO
Durante la demo ti mostriamo la piattaforma sul tuo contesto, dalla dashboard AppSecOps al modulo AI, con un esempio reale sulla tua pipeline o su un archivio caricato offline.