Penetration test e VAPT a Genova
Vulnerability Assessment e Penetration Testing su web, rete, cloud, API, app mobile e IoT. Troviamo le falle prima di un attaccante e ti diciamo, in ordine, come chiuderle.
- Retest incluso
- Report per management e tecnici
- Supporto per NIS2, ISO 27001 e GDPR
Tre livelli di profondità.
Scegli quanto a fondo andare. Lo decidiamo insieme nella consulenza gratuita, in base ai tuoi obiettivi e al perimetro.
| VAVulnerability AssessmentLa mappa delle falle note | PTPenetration TestingL'attacco reale | VAPTVA + PTIl pacchetto più completo | |
|---|---|---|---|
| Come lavora | |||
| Scansione di tecnologie e configurazioni | Sì | No | Sì |
| Confronto con le vulnerabilità note | Sì | No | Sì |
| Sfruttamento reale delle falle | No | Sì | Sì |
| Catena d'attacco dimostrata | No | Sì | Sì |
| Cicli ripetuti di scansione e attacco | No | No | Sì |
| Cosa ricevi | |||
| Indicazioni di correzione | Sì | Sì | Sì |
| Una mitigazione per ogni anello della catena | No | Sì | Sì |
| Piano di chiusura e prevenzione | No | No | Sì |
| Profilo | |||
| Velocità | |||
| Toolset | |||
| Visibilità | |||
| Ideale per | Un primo quadro e i controlli periodici | Sapere cosa un attaccante riesce a fare | Il quadro completo, con un piano di intervento |
Vuoi un primo segnale prima di un assessment? Il check gratuito del dominio verifica SPF, DMARC e DNSSEC in pochi secondi.
Da dove parte l'attacco.
Il test si adatta all'angolazione dell'attaccante: da fuori, da un account già compromesso o dall'interno.
Black Box: un obiettivo e nient'altro.
- Da dove parte
- Da fuori, come chiunque su Internet, senza informazioni preliminari.
- Su cosa si concentra
- Le tecnologie in uso e le vulnerabilità esposte all'esterno.
Grey Box: l'attaccante è già entrato.
- Da dove parte
- Da un account utente: credenziali compromesse o difese già aggirate.
- Su cosa si concentra
- L'escalation dei privilegi e il movimento laterale verso i sistemi interni.
White Box: visibilità totale.
- Da dove parte
- Dall'interno, con accesso a codice, privilegi e processi.
- Su cosa si concentra
- Una ricerca approfondita di falle e punti critici nella sicurezza interna.
Prima quello che conta.
Solo vulnerabilità verificate, niente falsi allarmi. Ognuna è classificata su cinque livelli CVSS, con i riferimenti CVE e CWE, così il tuo team sa da dove partire.
| Classe | CVSS | Cosa significa |
|---|---|---|
| Critica | 9.0–10.0 | Rischio massimo, compromissione critica. Richiede un intervento immediato. |
| Alta | 7.0–8.9 | Rischio considerevole, compromissione severa. Da mitigare in fretta. |
| Media | 4.0–6.9 | Rischio che dipende dal contesto, compromissione contenuta. Da correggere a breve. |
| Bassa | 0.1–3.9 | Rischio minore, senza impatto rilevante. Gestibile nel tempo. |
| Informativa | 0.0 | Buone pratiche, annotazioni e indicazioni generali. |
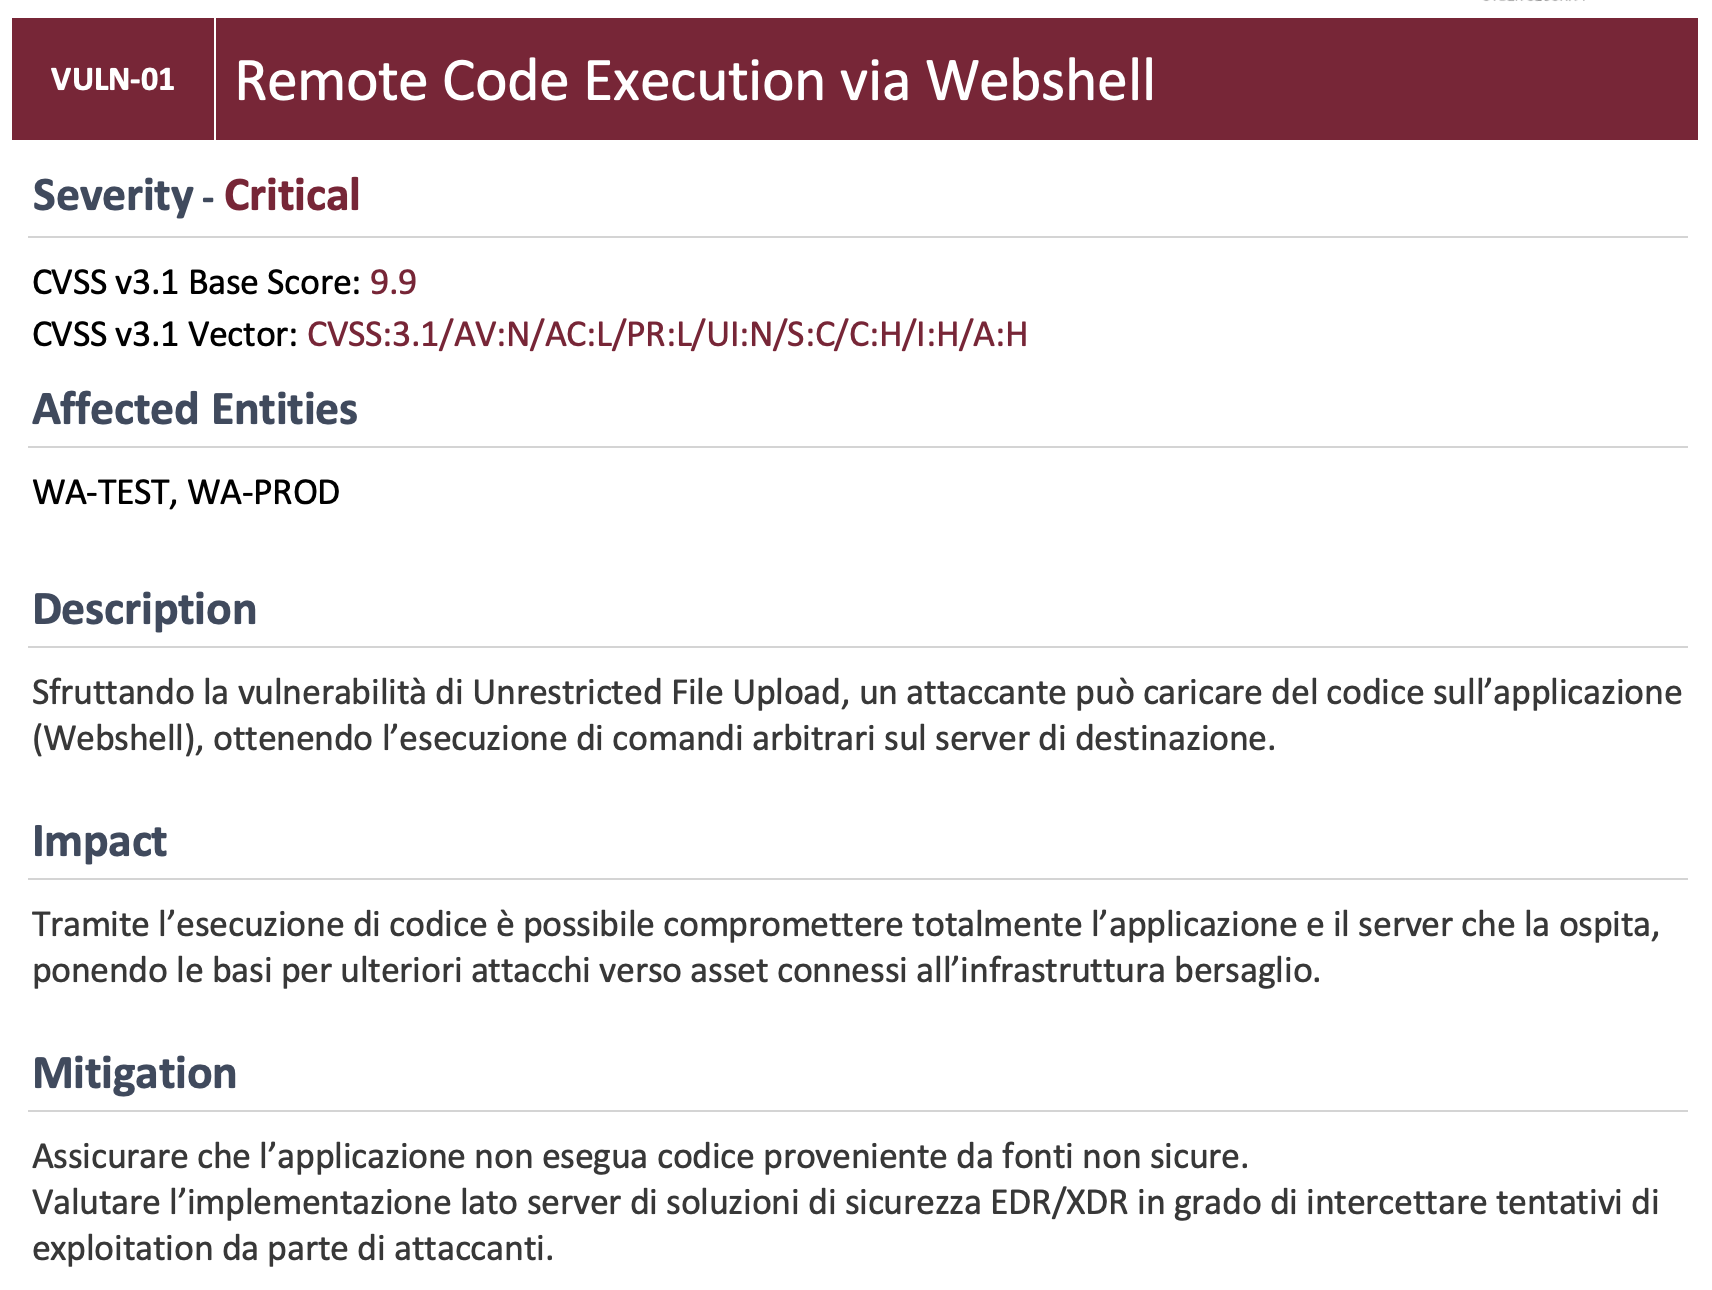
Un report, due lettori.
Requisiti, obiettivi, metodi e risultati tracciati punto per punto. Il management legge il rischio, il team tecnico sa cosa correggere.
Report VAPTStruttura del documento
- EngagementSpecifiche di progetto, obiettivi dell'assessment, modalità e strumenti.
- Executive SummaryIl rischio quantificato e le risorse per mitigarlo, per il management.
- FindingsOgni rilevamento con classificazione, riscontro e indicazioni di correzione.
- ConclusionsLa postura di sicurezza e le necessità di gestione del rischio.
- AppendixInformazioni aggiuntive sull'attività e allegati di progetto.
Per il management
- Un executive summary con il rischio espresso in termini di business.
- Le risorse necessarie per mitigarlo, per decidere il budget.
- Un documento da condividere con i clienti che chiedono garanzie di sicurezza, utilizzabile negli audit.
Per il team tecnico
- Ogni rilevamento con riscontro, riferimenti e correzione.
- Una roadmap di remediation ordinata per impatto e facilità di intervento.
- Pronta da usare con il tuo team IT o con i tuoi fornitori.
Se ti serve supporto operativo, affianchiamo anche la fase di correzione. Dopo le correzioni ripetiamo i test: il retest è incluso.
Cosa mettiamo alla prova.
Le superfici più esposte, con le stesse tecniche e tattiche usate negli attacchi reali.
Applicazioni web e API
Portali, e-commerce, aree riservate e le API che li collegano: autenticazione, permessi, dati esposti.
Rete e infrastruttura
Servizi esposti su Internet, firewall, VPN e rete interna, raggiunta con una VPN dedicata o in sede.
Cloud e server
Configurazioni, accessi e servizi in cloud, dove le impostazioni stratificate nel tempo nascondono le criticità.
App mobile e IoT
App per Android e iOS, con Approver per l'analisi statica e dinamica, e dispositivi connessi, fino agli impianti industriali.


Da Genova, per tutta la Liguria.
Lavoriamo con aziende da Ventimiglia a La Spezia e nel resto d'Italia. Per porti, cantieri, terminal e operatori logistici testiamo le superfici più esposte.
Gran parte delle attività si svolge da remoto. Per la rete interna concordiamo l'accesso più adatto, oppure interveniamo in sede.
Domande frequenti.
Non trovi la tua? Scrivici.
Sono soggetto a obblighi che richiedono un VAPT?
Dipende dal settore e dalla dimensione aziendale. La direttiva NIS2 obbliga molte organizzazioni in settori critici (energia, trasporti, sanità, PA, infrastrutture digitali) ad adottare misure di gestione del rischio che includono test di sicurezza periodici. Anche ISO 27001 e GDPR richiedono valutazioni tecniche regolari. Se non sei sicuro di rientrare nell'ambito NIS2, lo verifichiamo insieme nella prima call.
Qual è il rischio di non fare un VAPT?
Il rischio principale è non sapere cosa è esposto. Una vulnerabilità che nessuno ha verificato resta aperta finché qualcuno non la sfrutta, con conseguenze su operatività, dati e reputazione. Spesso le criticità più gravi non sono nei sistemi più recenti, ma in configurazioni stratificate nel tempo che nessuno ha mai verificato. Per un primo sguardo su ciò che del tuo dominio è visibile dall'esterno, parti dal check gratuito del dominio.
Come uso i risultati del VAPT?
Il report include una roadmap di remediation con gli interventi ordinati per impatto e facilità di risoluzione: puoi usarla con il tuo team IT o con i tuoi fornitori. Se ti serve supporto operativo, affianchiamo anche la fase di correzione. L'executive summary è pensato per il management e per i clienti che chiedono garanzie di sicurezza.
Quanto dura un VAPT e quando si comincia?
Un VAPT completo richiede di solito 2–3 settimane dal kick-off, tra analisi, test e stesura del report. I tempi variano con la dimensione del perimetro. Di solito pianifichiamo l'avvio entro 1–2 settimane dalla firma. Contattaci per verificare la disponibilità.
Fate VAPT anche da remoto?
Sì. Lavoriamo con aziende in tutta Italia e la maggior parte delle attività si svolge da remoto: applicazioni web e mobile, servizi esposti su Internet e ambienti cloud. Per la rete interna concordiamo l'accesso più adatto, per esempio una VPN dedicata, oppure interveniamo in sede. Perimetro, finestre di test e referenti si definiscono prima di iniziare.
Quanto costa un penetration test?
Il costo dipende dal perimetro (indirizzi IP, applicazioni web, API o app mobile), dal tipo di attività (VA, PT o VAPT completo), dall'approccio (black, grey o white box) e dalla tecnologia (web, infrastruttura, cloud, mobile o IoT). Il retest dopo le correzioni è incluso. Dopo una prima consulenza gratuita ti inviamo un preventivo su misura. Per le PMI parte della spesa può rientrare nel Voucher Cloud & Cybersecurity del MIMIT: verifichiamo insieme i requisiti.
Parliamo del tuo perimetro.
La prima consulenza è gratuita: definiamo perimetro, tipo di test e tempi, poi ti inviamo un preventivo su misura.
Email
[email protected]Telefono
+39 352 025 3773WhatsApp
Scrivici
Foto del porto: “Genova porto-IMG 2531” di Twice25 & Rinina25, CC BY 2.5, via Wikimedia Commons.