 GuardianPipeline
La SAST dentro la tua pipeline
GuardianPipeline analizza ogni commit, classifica le vulnerabilità con l'AI, propone correzioni pronte da revisionare e apre la pull request per te.
- On-premise o cloud privato
- Si affianca ai tool che usi
- Report per la conformità ISO
Voucher Cloud & Cybersecurity: domande dal 10 novembre
Precompilazione dal 20 ottobre 2026. Talos è fornitore accreditato.
Con e senza GuardianPipeline.
Le vulnerabilità trovate tardi bloccano i rilasci e costano urgenze. GuardianPipeline porta la sicurezza dentro lo sviluppo, dove il problema si corregge prima.
| Aspetto | Senza GuardianPipeline | Con GuardianPipeline |
|---|---|---|
| Quando si trova il problema | In fase di test o dopo il rilascio | A ogni commit, in sviluppo |
| Identificazione | Alert generici, da interpretare a mano | Classificate dall'AI (SQL Injection, Broken Auth…) |
| Correzione | Il developer cerca e scrive il fix da solo | L'AI propone il fix con una spiegazione |
| Applicazione del fix | Manuale, richiede tempo del team | Pull request creata in automatico |
| Visibilità sui progetti | Nessuna vista unificata tra repository | Ranking e indice di qualità per progetto |
| Storico | Nessun confronto tra versioni | Andamento delle vulnerabilità versione per versione |
| Audit e compliance | Documentazione da preparare a mano | Report esportabile a supporto della conformità ISO |
Dal commit al report.
Tutto in automatico: il team continua a lavorare come prima, e ogni decisione sul codice resta vostra.
Collega i repository.
GitHub, GitLab, Azure DevOps e altre piattaforme. Senza una pipeline attiva puoi caricare un archivio ZIP o tar.gz: utile per audit, valutazioni tecniche e ambienti isolati.
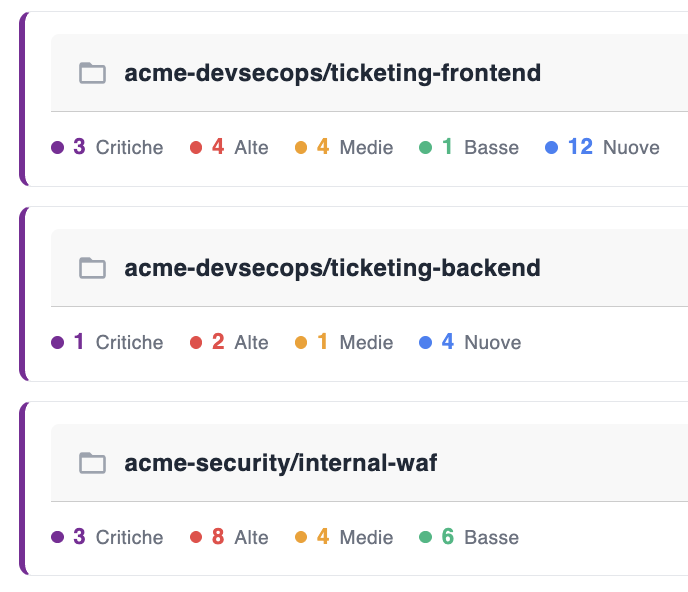
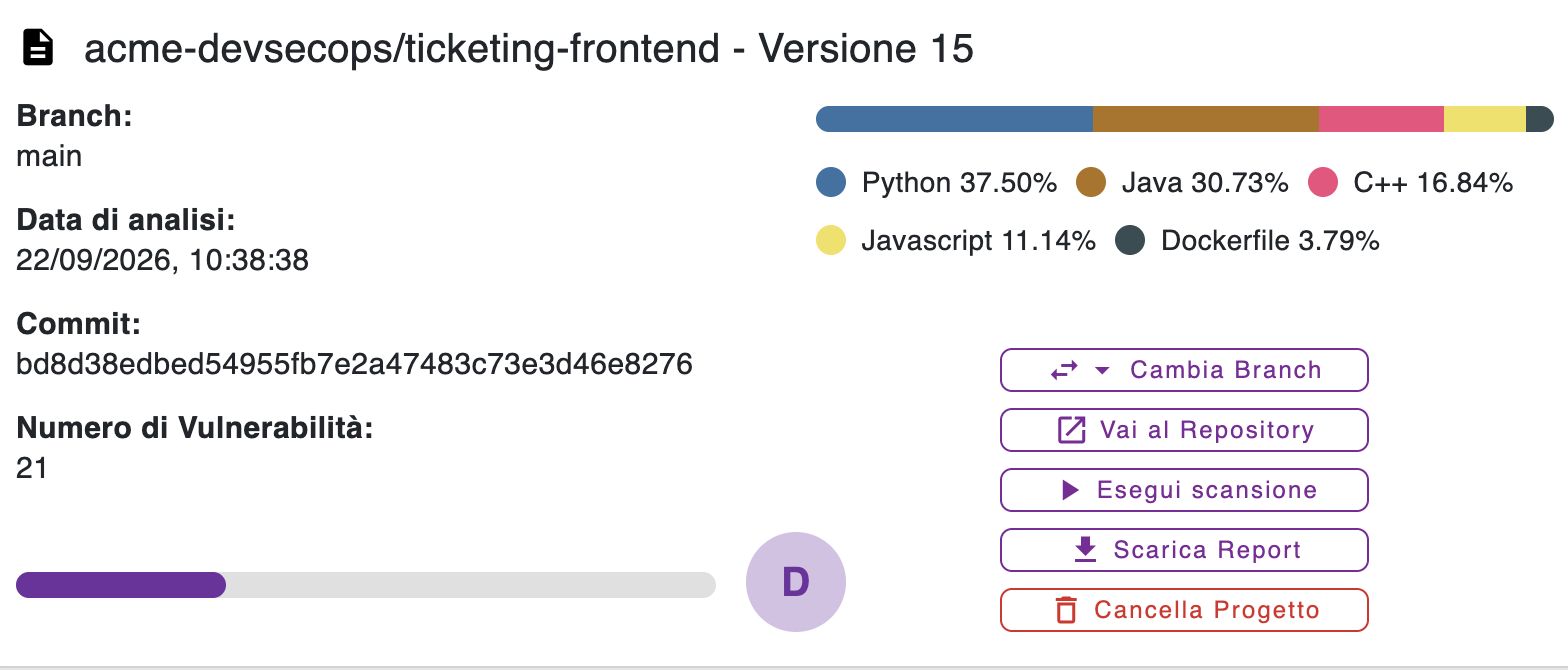
Analizza ogni commit.
Scansione automatica di codice, dipendenze e configurazioni, su qualsiasi repository. Per ogni versione vedi branch, commit, data dell'analisi, linguaggi e numero di vulnerabilità.
Classifica con l'AI.
Le vulnerabilità vengono raggruppate per tipo e classificate per severità, confidenza e impatto. Meno rumore, priorità chiare.
- Critica
SQL Injection
- Alta
Broken Authentication
- Alta
SQL Injection
Propone fix e PR.
Per ogni vulnerabilità arriva una correzione con la spiegazione tecnica, già pronta in una pull request. Il fix non viene mai applicato da solo: l'approvazione resta al team.
Fix: query parametrizzata in orders.py
- cur.execute("SELECT * FROM orders WHERE id = " + order_id)
+ cur.execute("SELECT * FROM orders WHERE id = %s", (order_id,))
L'input dell'utente entrava nella query come testo. Con il parametro il database lo tratta come valore, e l'iniezione non è più possibile.
Report e trend.
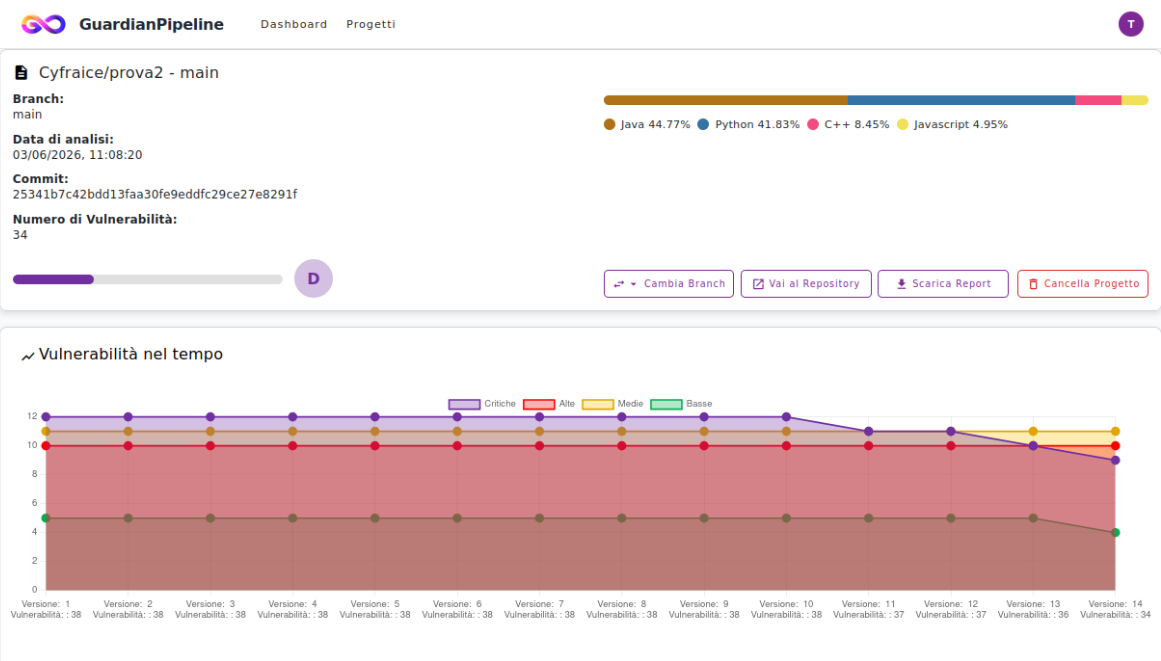
Dashboard centralizzata, andamento versione per versione e report esportabili per gli audit. Le nuove vulnerabilità sono evidenziate rispetto alla versione precedente.
DIndice di qualità
- Critiche
- 9
- Alte
- 10
- Medie
- 11
- Basse
- 4
34 vulnerabilità, 2 in meno della versione 13
Pronto per l'audit.
Un documento completo con tabelle di severità, grafici e dettaglio per file, per audit interni o per i tuoi clienti. Struttura e classificazione pensate per la conformità agli standard ISO.
Una vista per tutti i repository. Un solo posto per seguire più progetti.
Andamento per versione. Vedi subito se il codice migliora o peggiora.
Nuove vulnerabilità in evidenza. Confronto automatico con la versione precedente.
- D
- C
- B
- A
- A+
Si affianca ai tuoi tool.
Non devi sostituire niente. GuardianPipeline raccoglie i risultati degli strumenti che usi già in una vista unica e li rende più operativi.
- SASTSonarQube, Semgrep
- DASTOWASP ZAP
- SCATrivy
- RepositoryGitHub, GitLab
- CI/CDAzure DevOps, Jenkins
Correla i risultati di fonti diverse.
Classifica e riduce il rumore operativo.
Propone fix con spiegazione tecnica e pull request.
Tiene lo storico e i report esportabili.
Domande frequenti.
Non trovi la tua? Scrivici.
Devo sostituire i tool di sicurezza che già uso?
No. GuardianPipeline integra e orchestra i tool già presenti, senza sostituirli. Li aggiunge alla pipeline, ne raccoglie i risultati nella dashboard e li correla con quelli degli altri moduli.
Il modulo AI applica le correzioni da solo?
No. Le proposte di fix arrivano sempre al developer con una spiegazione tecnica e non vengono mai applicate in automatico. La decisione finale è del team: il modulo supporta il giudizio umano, non lo sostituisce.
Il codice sorgente esce dall'azienda?
No. GuardianPipeline si installa on-premise o in cloud privato: è fatto di microservizi containerizzati che girano interamente nella tua infrastruttura. Anche il modulo AI lavora in locale, senza inviare codice a servizi esterni.
Posso analizzare codice senza una pipeline CI/CD?
Sì. Puoi caricare un archivio ZIP o tar.gz e analizzarlo offline: utile per audit, valutazioni tecniche o ambienti isolati senza pipeline configurata.
Quanto richiede l'onboarding?
Per una configurazione base con integrazione CI/CD su un progetto esistente, di solito pochi giorni, e affianchiamo il team tecnico in tutto il setup. Per ambienti complessi o requisiti enterprise definiamo i tempi nella call tecnica iniziale.
Proviamolo sul tuo codice.
Per software house e PMI digitali, team DevOps e DevSecOps, aziende certificate ISO 27001, fornitori software e chi gestisce più repository. La prima consulenza è gratuita.
Email
[email protected]Telefono
+39 352 025 3773WhatsApp
Scrivici