DevSecOps, dal codice all'app
Due strumenti per chi sviluppa software: GuardianPipeline controlla il codice a ogni commit, Approver analizza le app mobile prima che arrivino agli utenti.
- Nella CI/CD che usi già
- App analizzata in meno di 60 minuti
- Risultati su CVSS e OWASP
Due momenti, due strumenti.
Il primo lavora mentre scrivi il codice, il secondo sull'app finita. Puoi usarne uno o tutti e due.
 GuardianPipeline
Sviluppi e rilasci da una pipeline CI/CD?
- Quando
- A ogni commit, prima della produzione
- Cosa analizza
- Il codice sorgente dei tuoi repository
- Cosa ricevi
- Vulnerabilità per gravità e correzioni in pull request
Pubblichi un'app mobile?
- Quando
- Prima di ogni rilascio, in meno di 60 minuti
- Cosa analizza
- Il pacchetto dell'app e cosa fa mentre la usi
- Cosa ricevi
- Un report allineato a CVSS e OWASP Mobile Top 10
GuardianPipeline
Sicurezza a ogni commit.
Controlli di sicurezza direttamente nel flusso di sviluppo. Ogni commit viene analizzato in automatico, prima che il codice arrivi in produzione.
-
Commit
Il team lavora come sempre, nella pipeline CI/CD che usa già.
-
Analisi automatica
Il codice viene analizzato a ogni commit, senza rallentare nessuno.
-
Correzione in pull request
Le vulnerabilità si risolvono prima della produzione, quando costano meno.
-
Report per l'audit
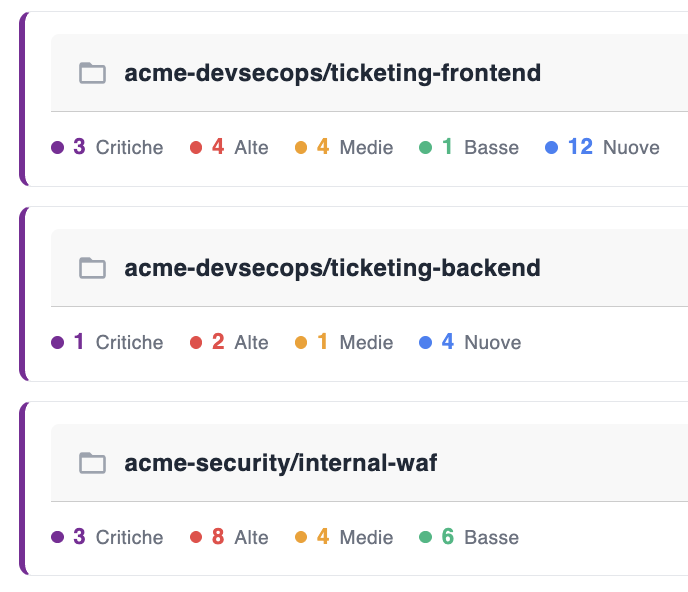
Vulnerabilità per gravità e nuove dall'ultima scansione, pronte per l'audit ISO. On-premise o in cloud privato.
La tua app, analizzata in un'ora.
Una singola scansione individua in meno di 60 minuti vulnerabilità, problemi di privacy e configurazioni rischiose della tua app mobile.
Analisi statica
Cosa contiene il pacchetto dell'app.
AltaChiave API scritta nel codice
MediaPermessi non necessari
Analisi dinamica
Cosa fa l'app mentre la usi.
AltaDati personali inviati a un servizio terzo
MediaCertificato del server non verificato
Risultati allineati a CVSS e OWASP Mobile Top 10
- Statica e dinamica
- Copertura completa con analisi SAST e DAST, in automatico.
- Anche con login e 2FA
- La scansione arriva dietro l'accesso, senza interventi manuali.
- Pronto da condividere
- Risultati chiari su CVSS e OWASP Mobile Top 10, per il tuo team o per gli auditor.
Domande frequenti.
Non trovi la tua? Scrivici.
Devo cambiare la mia pipeline per usare GuardianPipeline?
No. GuardianPipeline si integra nella pipeline CI/CD che usi già, senza stravolgere i processi del team. Da quel momento ogni commit viene analizzato in automatico.
Il nostro codice esce dall'azienda?
No. GuardianPipeline gira on-premise o in cloud privato, interamente nella tua infrastruttura. Anche il modulo AI lavora in locale, senza inviare codice a servizi esterni.
Che report ricevo da GuardianPipeline?
Per ogni repository vedi le vulnerabilità aperte divise per gravità e quelle nuove dall'ultima scansione. Le correzioni arrivano in pull request e il report è pronto per l'audit ISO.
Quanto dura un'analisi con Approver?
Meno di 60 minuti. Una singola scansione unisce analisi statica e dinamica e non richiede interventi manuali.
Approver funziona se l'app ha login e 2FA?
Sì. La scansione procede in automatico anche nelle parti dell'app che richiedono accesso e autenticazione a due fattori.
Parliamo di come sviluppi.
La prima consulenza è gratuita: guardiamo insieme codice, pipeline e app, e capiamo quale strumento ti serve.
Email
[email protected]Telefono
+39 352 025 3773WhatsApp
Scrivici